Estimadas(os):
Queremos acercar, en un lenguaje sencillo, las obligaciones y sanciones que este nuevo ámbito normativo impone a los dueños, directores y gerentes de las empresas, cualquiera sea su tamaño. Su incumplimiento puede dificultar las relaciones comerciales de la organización y exponerla a sanciones económicas y otras responsabilidades, lo que debe ser considerado anticipadamente para prevenir contingencias.
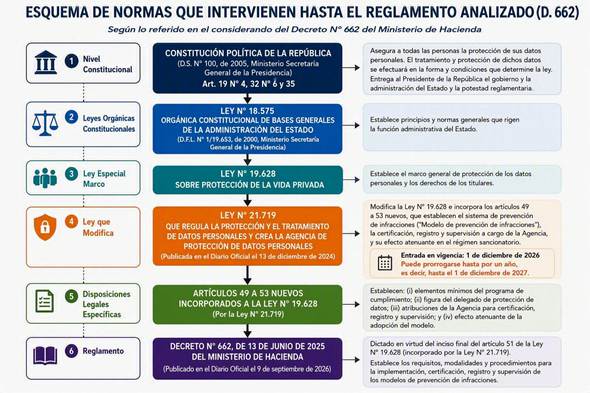
Con la publicación del Decreto N°662, de 13.06.2025, del Ministerio de Hacienda, lo que ocurrió en el D.O. del 09.09.2026, se avanza en la instauración del proceso de cumplimiento de las normas sobre protección de datos personales, las cuales se aplicarán integralmente a partir del 01.12.2026. Se encuentra en discusión una eventual postergación de su entrada en vigencia de un año.
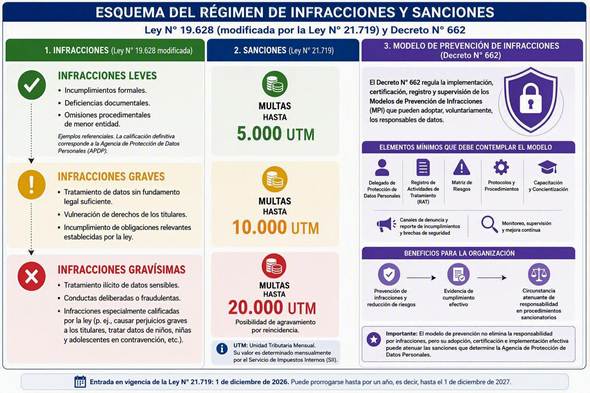
Para conocer el ámbito de aplicación de las normas que se relacionan con la protección de datos personales, podemos ver el siguiente gráfico, donde aparte de las sanciones, también se presentan las infracciones, todo lo cual debe ser conocida por el dueño, directorio y gerentes, para no exponer a la empresa y también funcionar dentro de un nuevo contexto de cumplimiento que será exigido tanto por los clientes como por los proveedores, considerando que a todos le afectan el nuevo marco regulatorio.
En el Reglamento, contenido en el Decreto 662, en su artículo 3° indica los requisitos del programa de cumplimiento, que es el modelo de prevención de infracciones a la Ley que la empresa ha preparado, donde están detallados los responsables de los datos, de su protección y también de las categorías de ellos. El Modelo de Prevención debe identificar los tratamientos de datos que realiza la organización (puede ser una persona natural o jurídica), evaluar sus riesgos, establecer controles y procedimientos de cumplimiento, designar un Delegado de Protección de Datos y disponer mecanismos de supervisión, denuncia y respuesta ante incumplimientos.
¿Cuál es el efecto para los trabajadores y la modificación de contrato de trabajo?
La adopción de un Modelo de Prevención de Infracciones sigue siendo voluntaria. Sin perjuicio de ello, existe un deber general y permanente de adoptar acciones para prevenir infracciones a la Ley N°19.628, y si la empresa decide implementar dicho Modelo, sus reglas pasan a ser una obligación interna exigible para trabajadores, ejecutivos y prestadores de servicios.
Esto se encuentra normado en el artículo 4° del Reglamento, que establece que las reglas del programa de cumplimiento deben incorporarse formalmente a los contratos de trabajo, contratos de prestación de servicios y, cuando corresponda, al reglamento interno de la empresa, asegurando su difusión y cumplimiento por toda la organización. Esto es tan amplio que abarca a los proveedores que efectúen tratamiento de datos, como podría ser el proceso de cobranza, contabilidad, remuneraciones y otros, donde los contratos de esos trabajadores y los máximos cargos ejecutivos de dichos prestadores están incluidos en la obligación de expresamente incorporar la mencionada regulación (programa).
También, en el artículo 5° se indica la obligación que tiene el responsable de datos (la entidad a través de su representante legal), de difundir entre sus trabajadores y prestadores de servicios (aquí estarán las personas que presten servicios a la empresa, emitiendo boletas de honorarios o facturas y también todos los proveedores en general) el programa de cumplimiento y sus modificaciones. En esta comunicación se incluyen incluso a los trabajadores de esos proveedores y sus máximos cargos ejecutivos.
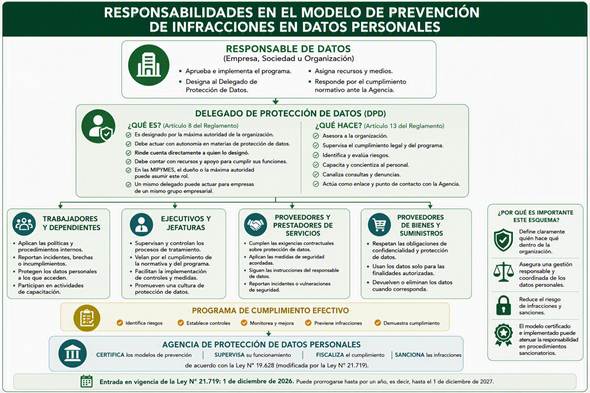
Se hace a continuación un resumen de las distintas partes que intervienen en el modelo de prevención de infracciones, partiendo por el responsable de datos, que es la persona o empresa que los obtiene y proceso, donde estará el delegado y también los distintos actores que intervienen en el proceso que se está normando (arts. 4° al 8° del Decreto N°662).
¿Qué significa económicamente esta nueva obligación de tener un delegado de protección de datos?
Obviamente esto será un mayor costo para la empresa responsable de datos, la cual también generará costos para los terceros que operen con ella, ya que les exigirá el cumplimiento de su programa de prevención. Esto se encuentra dicho en el artículo 9° del Reglamento, donde el responsable del tratamiento de datos (empresa u organización) debe disponer los medios y facultades para que el delegado de protección de datos ejerza su función.
En las micro, pequeñas y medianas empresas, el dueño o sus máximas autoridades podrán asumir personalmente las tareas de delegado de protección de datos.
En el resto de los contribuyentes, el delegado de protección de datos debe ser una persona natural, con conocimientos especializados en la regulación de la protección de datos personales, con experiencia en el rubro y debe tener habilidades profesionales e idoneidad para desempeñar el cargo (ver arts. 8° al 13° del Decreto 662).
¿Cuál es la entidad pública que regulará la certificación, registro y supervisión de los modelos de prevención de infracciones?
El organismo público se denominará Agencia de Protección de Datos Personales, cuyas funciones están detalladas en el siguiente cuadro según los arts. 14° al 20° del Decreto 662:
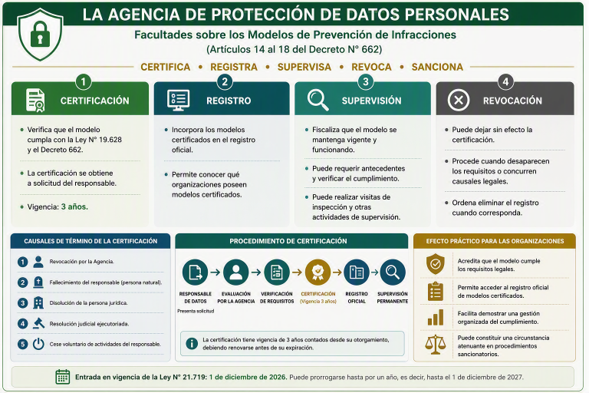
Esto es lo que podemos aportar a un nuevo proceso que está en marcha y que será casi obligatorio para todas las empresas, independiente del tamaño, ya que si bien los programas de prevención de infracciones son voluntarios, cuando esa empresa sea proveedor de una entidad mayor o que tiene ya desarrollado dicho sistema, se les exigirá que tener implementado un programa inscrito en la Agencia de Protección de Datos Personales o requerirán que suscriban el que ellas tienen vigente, lo que obligará también a esos contribuyentes a tomar las medidas del caso, que los llevará al menos a tener que capacitarse sobre la materia. Por ello, en la práctica, aunque la adopción y certificación del modelo de prevención es voluntaria, clientes o empresas de mayor tamaño podrían exigir contractualmente a sus proveedores la aplicación de determinadas medidas de protección de datos o la adhesión a sus programas de cumplimiento.
Como lo hemos comentado, la puesta en marcha de la norma es a partir del 01.12.2026, pero dado que aún no está en funcionamiento la Agencia de Protección de Datos Personales, se está en proceso de postergar el inicio de vigencia de la norma a partir de un año más, es decir, desde 01.12.2027, lo que requiere una modificación legal que está en discusión en el Congreso, debiéndose esperar su aprobación y promulgación.
¿Qué datos personales maneja una empresa?
La Ley N°21.719 modernizó la regulación contenida en la Ley N°19.628 sobre Protección de los Datos Personales, distinguiendo diversas categorías de datos, algunas de las cuales requieren mayores niveles de resguardo. Uno de los primeros pasos para cualquier empresa es identificar qué datos posee, quién accede a ellos y para qué finalidad los utiliza, por lo que les presentamos una clasificación orientada a la gestión de riesgos para empresas.
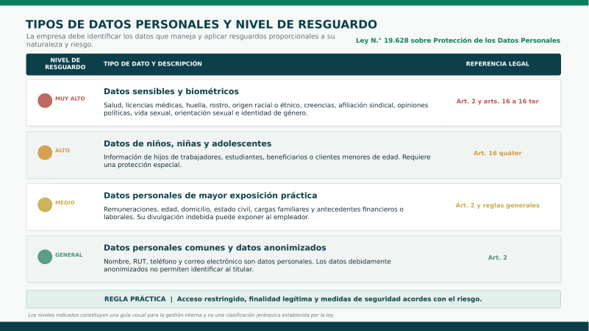
Una realidad frecuente en las Pymes
Muchas empresas manejan diariamente datos personales sin advertirlo. Compartir remuneraciones, edades, domicilios, estados civiles, correos electrónicos personales, antecedentes de salud o información familiar de trabajadores puede generar riesgos para los titulares y responsabilidades para el empleador.
Por ello, quienes administran información de trabajadores, clientes, proveedores o colaboradores deben comprender que estos datos sólo pueden ser utilizados para finalidades legítimas y por personas autorizadas, adoptándose medidas razonables para evitar accesos o divulgaciones indebidas.
Contáctese con nuestro equipo profesional para iniciar la preparación de su empresa frente a este nuevo desafío. La protección de los datos personales será una materia relevante para todas las organizaciones, cualquiera sea su tamaño.
Correo electrónico: contacto@circuloverde.cl
Teléfono: 222701000
Saludos,